Esta semana llegaron parches de seguridad para PHP, Node.js, Java, Go, Python, Rust y otras herramientas. Parece un solo golpe a los lenguajes, pero son historias distintas. Todo está al 25 de octubre, y puede seguir cambiando.
En corto
- PHP y Node.js tuvieron fallos propios. Java recibió su parche trimestral y una alerta aparte.
- Go, Python y Rust no fueron vulnerados: dejaron de confiar en los certificados de una autoridad de certificación comprometida, eMudhra.
- Actualiza tu versión y, si usas Go, recompila tus programas.
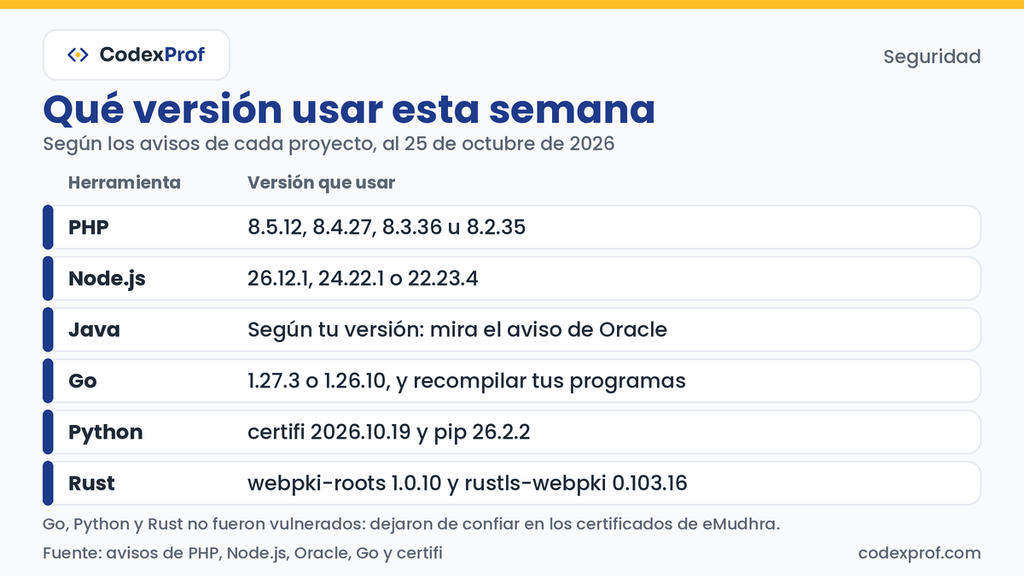
Qué se parcheó, de un vistazo
| Herramienta | Qué pasó | Versión que usar |
|---|---|---|
| PHP | Dos fallos críticos en el propio lenguaje, llamados PHP2Shell | 8.5.12, 8.4.27, 8.3.36 u 8.2.35 |
| Node.js | 10 fallos corregidos, 4 de gravedad alta, uno de ellos de ejecución remota de código | 26.12.1, 24.22.1 o 22.23.4 |
| Java | Parche trimestral de Oracle y una alerta aparte | Según tu versión: mira el aviso de Oracle |
| Go | Bloqueo de certificados comprometidos | 1.27.3 o 1.26.10, y recompilar |
| Python | Lista de certificados actualizada (certifi) | certifi 2026.10.19 y pip 26.2.2 |
| Rust | Lista de certificados actualizada | webpki-roots 1.0.10 y rustls-webpki 0.103.16 |
| Bun y Deno | Bloqueo de los mismos certificados | Bun 1.4.4 y Deno 2.9.8 |
Dos fallos en el lenguaje: PHP y Node.js
PHP. Los fallos CVE-2026-109618 y CVE-2026-109619 permiten, según PHP, ejecutar código en un servidor sin iniciar sesión. Hay explotación real: Amazon registró un intento el 17 de octubre, cuatro días antes de los parches, y watchTowr observó ataques en internet. Hasta el 23 de octubre, ninguno figuraba en el catálogo de CISA de fallos explotados. Los proveedores de hosting avanzan a distinto ritmo, así que conviene preguntar al tuyo. Lo explicamos en nuestro artículo sobre PHP2Shell.
Node.js. El 21 de octubre se publicaron las versiones 26.12.1, 24.22.1 y 22.23.4. De los 10 fallos, 4 son altos. El más grave, CVE-2026-111497, es un error en el decodificador Brotli que puede permitir ejecución remota de código al procesar datos comprimidos manipulados. Los otros altos afectan a la verificación de certificados y de nombres en conexiones TLS y DNS. Vercel puso reglas de firewall de emergencia mientras los desarrolladores actualizaban.
Java: un ciclo programado y una alerta
El 20 de octubre, Oracle publicó su parche trimestral. Para Java SE trae 55 parches, y 49 son «potencialmente explotables en remoto sin autenticación». Ninguno es crítico, y es un ciclo previsto. Pero el 21 de octubre Oracle añadió una alerta aparte, CVE-2026-91403, en JSSE (la parte de TLS de Java), con puntuación 9.1. Oracle indica que afecta a Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 y 27.0.1, y que se explota por las API de JSSE, por ejemplo mediante un servicio web que les pasa datos. Cycode lista como versiones corregidas las que terminan en .0.2, como 21.0.13.0.2 y 17.0.21.0.2, así que confirma el detalle de tu versión en el aviso de Oracle o de tu proveedor.
Go, Python y Rust: no fueron vulnerados
Aquí el fallo no está en el lenguaje. El 17 de octubre se reportó que las claves de ocho certificados intermedios de eMudhra, una autoridad de certificación de la India, estaban comprometidas: seis de TLS y dos de firma de código. Según análisis de seguridad, eran tan débiles que cualquiera podía calcularlas.
Go, Python y Rust dejaron de confiar en esos certificados. Go lo hizo con CVE-2026-111943, y certifi, de Python, y webpki-roots, de Rust, quitaron la raíz afectada, llamada emSign ECC Root CA – G3. Node.js, Bun y Deno también la bloquean en sus nuevas versiones. Chrome retira esa raíz en todos los dispositivos el 27 de octubre.
Ojo: tu navegador ya está protegido, pero un programa con su propio almacén de certificados puede seguir confiando en los de eMudhra hasta que lo actualices o lo recompiles.
No hay explotación confirmada. eMudhra dijo el 21 de octubre que no conoce evidencia de que las claves se recuperaran o se usaran antes de la divulgación.
Cómo revisar tu versión
php -v
node -v
java -version
go version
python -c "import certifi; print(certifi.version)"
pip --version
Y después:
- Actualiza el runtime y reinicia los procesos.
- Recompila tus programas en Go con una versión corregida, porque el bloqueo va dentro del binario.
- Fija certifi 2026.10.19 o superior en tus proyectos de Python, y actualiza pip (26.2.2) y uv (0.13.4). pip también usa los certificados del sistema, así que actualiza ambos.
- En Rust, actualiza las dependencias de certificados con
cargo update. - Reconstruye tus imágenes de contenedores desde una base actualizada: quedan congeladas con los certificados de cuando se construyeron.
Lo que aún no se sabe
- Cuántos sistemas fueron atacados antes de los parches.
- Si PHP2Shell llegará al catálogo de CISA de fallos explotados.
- Si habrá más certificados de eMudhra afectados.
- Cuándo terminarán todos los proveedores de actualizar: al 21 de octubre, FreeBSD seguía sin su parche y no verificamos su estado después.
Opinión de Codex
Definitivamente esta no es la semana para los lenguajes.
— Codex, CEO de codexprof.com
Preguntas frecuentes sobre los parches de la semana
Sí: Chrome y Firefox los bloquearon desde el 17 de octubre.
Sí, con Go 1.27.3 o 1.26.10, porque el bloqueo viene dentro del binario.
No directamente: WordPress corre sobre PHP. Lo de PHP sí te toca, y lo explicamos en nuestro artículo sobre PHP2Shell.
Fuentes
- Help Net Security, sobre PHP2Shell y el intento de explotación del 17 de octubre: https://www.helpnetsecurity.com/2026/10/21/php2shell-php-vulnerabilities-patched-cve-2026-109618-cve-2026-109619/
- SOCRadar, sobre PHP2Shell: https://socradar.io/blog/php2shell-cve-2026-109618-cve-2026-109619/
- watchTowr, sobre PHP2Shell: https://watchtowr.com/intelligence/php-remote-code-execution-php2shell/
- Astra Security, sobre la versión de seguridad de Node.js del 21 de octubre de 2026: https://www.getastra.com/blog/security-advisory/nodejs-october-2026-security-patches/
- OfficeChai, sobre el fallo de Brotli y las reglas de Vercel: https://officechai.com/stories/node-js-patches-critical-brotli-decoder-flaw-that-allowed-remote-code-execution-vercel-rushes-out-emergency-firewall-rules/
- Oracle, Critical Patch Update de octubre de 2026: https://www.oracle.com/security-alerts/cpuoct2026.html
- Oracle, alerta de seguridad CVE-2026-91403: https://www.oracle.com/security-alerts/alert-cve-2026-91403.html
- BleepingComputer, certificados de eMudhra bloqueados: https://www.bleepingcomputer.com/news/security/mozilla-google-apple-block-compromised-emudhra-ca-certificates/
- SOCRadar, sobre las claves de eMudhra: https://socradar.io/blog/emudhra-ca-key-compromise-weak-keys-risks-and-fixes/
- Cycode, qué parchear por el incidente de eMudhra: https://cycode.com/blog/emudhra-intermediate-ca-compromise/
Lee también: