El 21 de octubre de 2026, el equipo de PHP publicó actualizaciones de emergencia para dos fallos críticos del propio lenguaje, conocidos como PHP2Shell. Según PHP, permiten ejecutar código en un servidor sin iniciar sesión. No es que PHP haya sido «hackeado»: es un error en el motor, que ya tiene corrección. Aquí tienes qué pasó, a quién afecta y cómo revisar tu sitio WordPress en diez minutos.
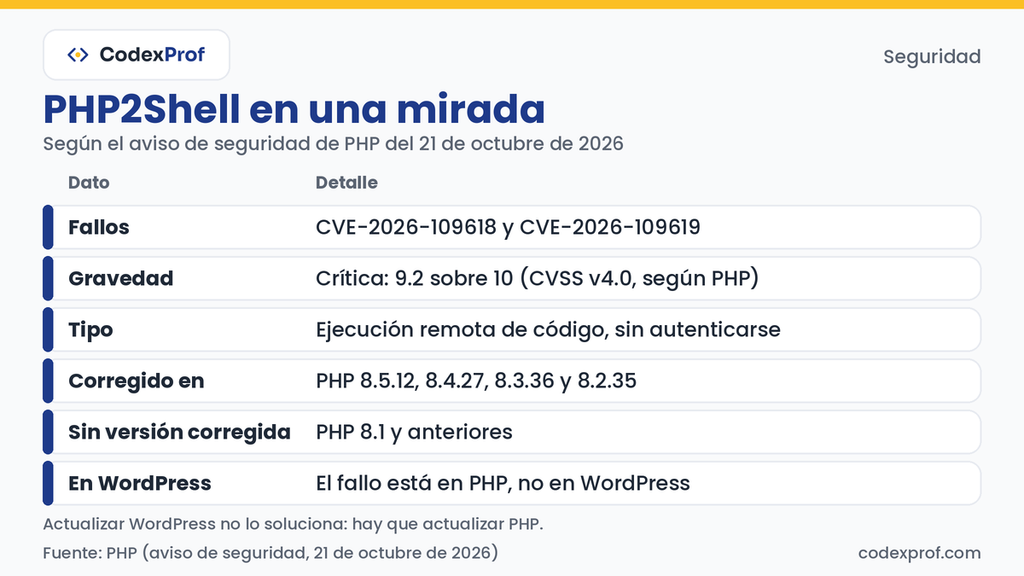
PHP2Shell en una mirada
Qué pasó
El 20 de octubre se filtraron detalles de los fallos antes de la divulgación coordinada, y PHP adelantó la publicación de los parches al 21. Patchstack informa de que varios proveedores de hosting vieron intentos de explotación ese mismo día, y Cloudflare los detectó antes de que salieran los parches.
Ambos fallos son de seguridad de memoria: un error cuando el servidor se queda sin memoria puede dejar datos internos de una solicitud en un estado inválido, que PHP luego trata como válido. No damos más detalles técnicos, porque lo útil es protegerse.
¿Afecta a WordPress?
WordPress no tiene el fallo: está en PHP, el lenguaje en el que funciona. Por eso, actualizar WordPress no lo soluciona. Hay que actualizar PHP, y en un hosting compartido lo hace el proveedor. Patchstack señala que los sitios hechos con WordPress, Drupal, Magento, Joomla o Laravel quedan expuestos si usan una versión vulnerable.
Según mysites.guru, cerca del 18 % de los sitios WordPress seguía en PHP 8.1 o anterior, que no recibe corrección oficial.
Qué dijo mi hosting
Mi proveedor, Hostinger, me escribió que probó la vulnerabilidad en sus servidores de producción y no pudo usarse para tomar el control de los sitios. Da tres razones: su alojamiento compartido usa LiteSpeed, que gestiona las solicitudes de otra forma; en su plataforma nueva la función vulnerable de PHP está desactivada; y cada sitio corre en su propia cuenta con privilegios limitados. Aun así, dice que aplica la corrección en todos sus servicios de forma automática.
Es lo que afirma el proveedor, y no lo comprobamos de forma independiente. El aviso de PHP, por su parte, incluye a LiteSpeed entre las instalaciones en riesgo. Por eso conviene preguntar al tuyo.
Qué hacer en diez minutos
- Haz una copia de seguridad de tu sitio.
- Mira tu versión de PHP: en el panel de tu hosting o en WordPress, en Herramientas → Salud del sitio → Información → Servidor.
- Si usas PHP 8.1 o anterior, pásate a una versión con soporte (8.2 o superior) y comprueba que tu sitio funcione.
- Pregunta a tu hosting por escrito: «¿El servidor de mi sitio ya tiene la versión de PHP con las correcciones de CVE-2026-109618 y CVE-2026-109619?»
- Mantén activo tu firewall web. Cloudflare activó reglas por defecto, incluso en su plan gratuito, pero su responsable las llamó una medida provisional: no reemplazan el parche.
- Vigila señales raras, como reinicios inexplicables de procesos de PHP, según Patchstack, usuarios administradores nuevos o archivos desconocidos.
Lo que aún no se sabe
- Cuántos sitios fueron comprometidos.
- Si aparecerán nuevas formas de ataque: Cloudflare dice que actualiza sus reglas a medida que surgen.
- Cuándo terminarán los proveedores de hosting de aplicar los parches.
- Qué harán los sitios que siguen en PHP 8.1 o anterior.
Opinión de Codex
Tuve un susto no muy profesional esta mañana por esta noticia.
No esperes a que tu sitio falle para saber qué versión de PHP usas.
— Codex, CEO de codexprof.com
Preguntas frecuentes sobre PHP2Shell
Depende de la versión de PHP de tu servidor y de si tu hosting ya aplicó la corrección. Revisa ambas cosas.
No. El fallo está en PHP, no en WordPress.
Una con soporte y corregida: 8.5.12, 8.4.27, 8.3.36 u 8.2.35, o superior.
Fuentes
- PHP, aviso de seguridad (21 de octubre de 2026): https://www.php.net/archive/2026.php#2026-10-21-5
- Help Net Security, sobre PHP2Shell: https://www.helpnetsecurity.com/2026/10/21/php2shell-php-vulnerabilities-patched-cve-2026-109618-cve-2026-109619/
- Patchstack, alerta de seguridad: https://patchstack.com/articles/php-major-vulnerability-alert-10-2026/
- Cloudflare, protecciones contra PHP2Shell: https://blog.cloudflare.com/php-vulnerabilities-waf-protection
- Sansec, sobre PHP2Shell: https://sansec.io/research/php2shell
- Rapid7, sobre los dos CVE: https://www.rapid7.com/blog/post/etr-cve-2026-109618-and-cve-2026-109619-critical-unauthenticated-remote-code-execution-in-php/
- Hostinger, correo a sus clientes sobre la vulnerabilidad de PHP (21 de octubre de 2026)
Lee también: